PRODUCTIVITY · 生产力工具 02
组织数字印章系统
基于国密算法与内部私有 PKI 的组织电子印章系统。用印申请、审批、落印、归档、验签在同一系统内完成,让每一次用印可管、可追、可审计。
SM2 / SM3 国密算法内部私有 PKI局域网部署全程审计留痕
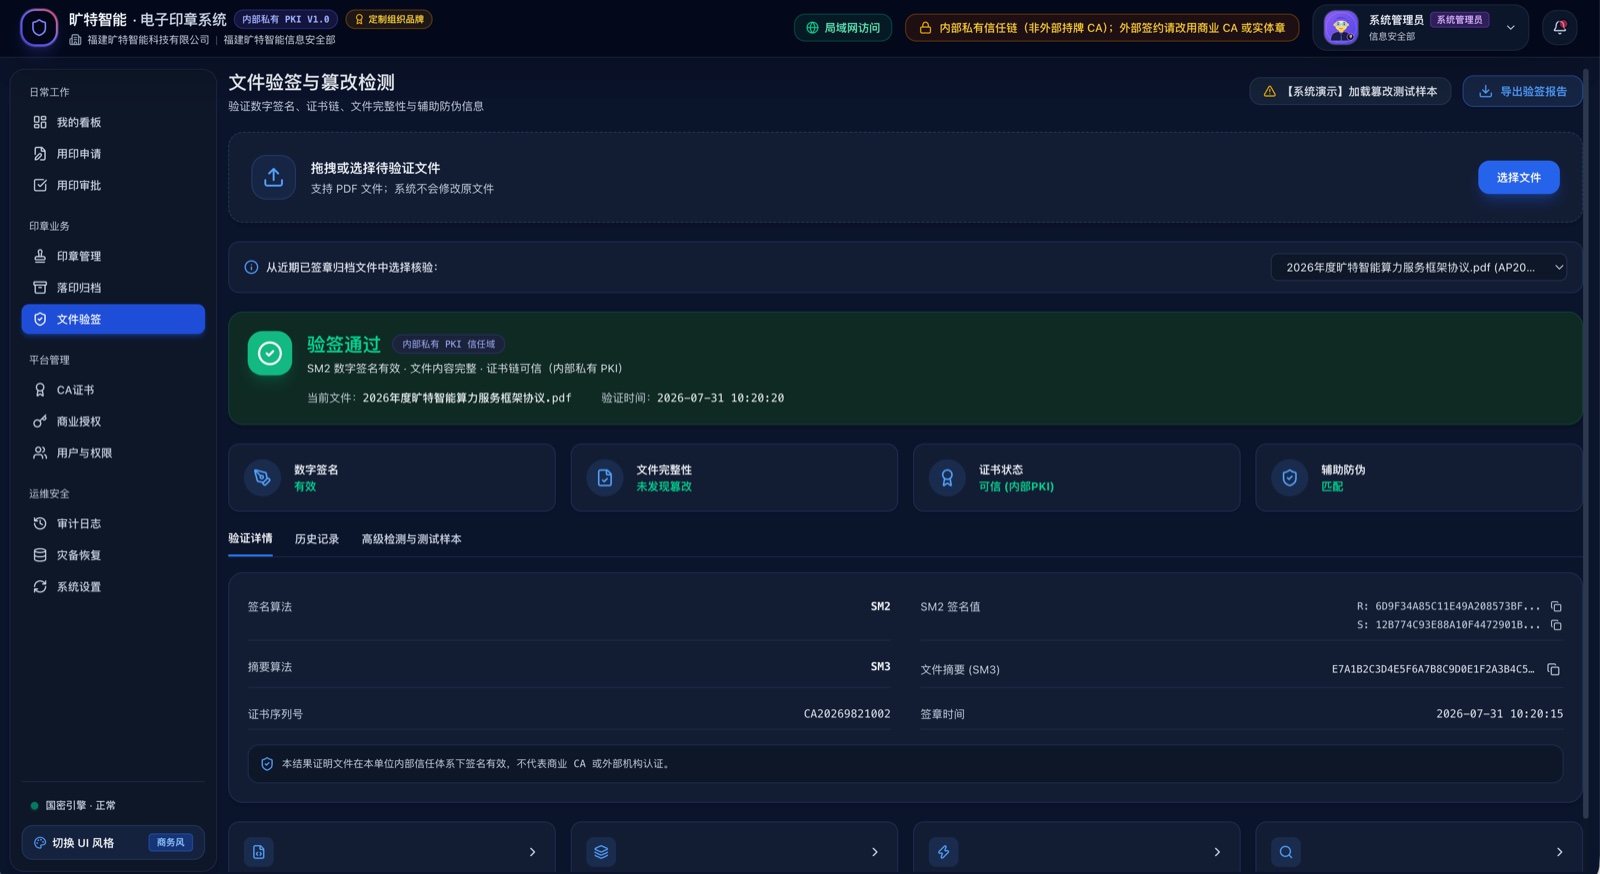
文件验签与篡改检测 · 现场截图
WHY / 它解决什么
印章的问题,出在看不见的地方
章在抽屉里,用印靠登记本
用印申请、审批、落印、归档全部线上化。谁申请、谁批准、盖在哪份文件上,每一步都有记录,不再翻登记本对笔迹。
文件出去之后,改没改说不清
验签功能对文件做四项核验:数字签名、证书链、文件完整性、辅助防伪。改动一个字,验签即失效,结果当场可见。
出了问题,查不到源头
审计日志覆盖全部用印与验签行为,按人、按章、按文件可查。留痕不是为了追责,是为了不用追责。
CAPABILITIES / 核心能力
用印一件事,做完整
01
用印全流程线上化
申请、审批、落印、归档在同一系统内流转,审批节点与权限按组织规则配置,流程走完自动归档。
02
文件验签与篡改检测
对 PDF 文件执行数字签名、证书链、文件完整性与辅助防伪四项核验,签章是否有效、内容是否被改,一页看明。
03
国密算法
签名采用 SM2、摘要采用 SM3,由国密引擎驱动,算法状态在系统内实时可见。
04
内部私有 PKI
证书体系由组织自建自管,CA 证书、用户与权限分级管理,不依赖外部机构即可运转。
05
审计与运维
审计日志、灾备恢复、系统设置归入运维安全区,系统本身按可运维的标准交付。
06
局域网部署 · 品牌定制
支持局域网环境独立运行,组织名称、标识与界面风格可按单位定制。
WORKFLOW / 一次用印的完整路径
五步,步步留痕
01申请提交用印文件与事由
02审批按权限逐级签认
03落印国密签名写入文件
04归档成品文件入库可查
05验签四项核验随时可做
适用边界 · 如实说明
本系统运行于组织内部私有信任体系(内部私有 PKI,非外部持牌 CA)。验签结果证明文件在本单位内部信任体系下签名有效,不代表商业 CA 或外部机构认证。对外签约等需要外部法律效力的场景,请改用商业 CA 或实体印章。这段话同样写在产品界面上。
先看演示,再谈采购
按您的用印场景走一遍真实流程,能落地再往下谈。